Att välja rätt iot nätverk för din verksamhet är sällan en teknisk fråga i första hand. Det är en fråga om dataägarskap, täckningsekonomi och långsiktig skalbarhet. Ändå fattas beslutet ofta på otillräckliga grunder, med vaga referenser till “säkerhet” eller “enkelhet” snarare än konkreta kriterier.
LoRaWAN har etablerats som en av de mest kostnadseffektiva teknologierna för IoT-lösningar med låg bandbredd och lång räckvidd. Men tekniken levereras inte i ett enda format. Du kan ansluta dina enheter till ett community-nätverk, ett decentraliserat nätverk med tokenincitament, eller bygga din egen privata infrastruktur. Varje modell innebär olika avvägningar kring täckning, kapacitet, compliance och kontroll.
Den här guiden ger dig ett strukturerat beslutsunderlag. Du får en praktisk genomgång av de tre nätverkstyperna, realistiska täckningsförväntningar för svenska förhållanden, en direkt jämförelse mellan privata och delade nätverk, samt vägledning kring GDPR-aspekter och hybridstrategier. Målet är att du ska lämna artikeln med konkreta urvalskriterier, inte ytterligare teori.
Vad är LoRaWAN och varför används det i IoT-lösningar?
LoRaWAN (Long Range Wide Area Network) är ett trådlöst kommunikationsprotokoll byggt för en specifik uppgift: att skicka små datamängder över långa avstånd med minimal energiförbrukning. Det är den egenskapen som gör tekniken till en grundpelare i moderna IoT-lösningar och IoT-nätverk, där tusentals batteridrivna sensorer behöver rapportera data dygnet runt utan att varken kabeldragning eller täta batteribytencykler är praktiskt möjliga.
Du kan läsa mer om hur tekniken fungerar i praktiken i vår guide om vad LoRaWAN är och hur det används i Sverige.
Var används LoRaWAN?
Tillämpningsområdena är breda. Inom smarta byggnader mäts temperatur, fukt och energiförbrukning. Inom vatteninfrastruktur övervakas flöden och läckage. Inom jordbruk loggas markfukt och mikroklimat. Inom tillverkning och smart city spåras tillgångar och miljöparametrar. Det gemensamma är behovet av pålitlig, energieffektiv kommunikation utan komplex kabeldragning.
Frekvensband och sändningstidsbegränsningar
I Europa arbetar LoRaWAN på 868 MHz ISM-bandet, ett licensfritt frekvensband som är tillgängligt utan operatörsavtal. Det finns dock en viktig teknisk begränsning att känna till: duty cycle-regeln begränsar varje enhet till att sända maximalt 1 procent av tiden. I praktiken innebär det att en sensor kan skicka ett par meddelanden per timme, vilket är fullt tillräckligt för de flesta övervakningsuppgifter men kräver att du planerar meddelandefrekvensen redan i designfasen.
LoRaWAN jämfört med NB-IoT
Mobilbaserade protokoll som NB-IoT levereras av operatörer med befintlig infrastruktur och månadsbaserade per-enhetsavgifter. LoRaWAN driftsätts däremot typiskt av organisationen själv eller via ett community-nät, vilket ger en helt annan kontroll- och kostnadsprofil: du äger nätverket, du bestämmer konfigurationen och det finns inga löpande trafikavgifter per enhet.
Nätverksvalet låser dig inte
Sensor-Onlines plattform stöder LoRaWAN som en av flera anslutningsvägar, tillsammans med Mbus, Modbus, MQTT och OPC. Det betyder att du kan välja det nätverk som passar din verksamhet bäst just nu och byta eller kombinera protokoll senare, utan att behöva byta övervakningssystem.
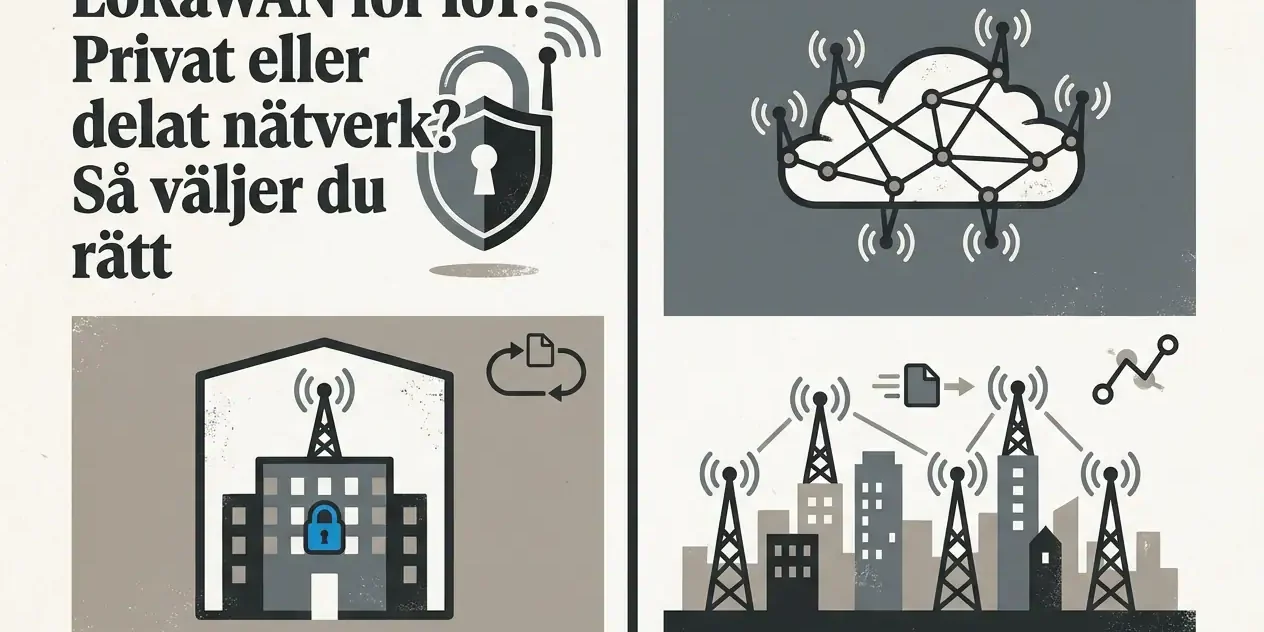
Tre typer av LoRaWAN-nätverk: community, decentraliserat och privat
När du väl förstått vad LoRaWAN är, uppstår nästa fråga: vilket nätverk ska du faktiskt använda? Det finns tre principiellt olika modeller, och valet påverkar allt från säkerhet till driftkostnad.
Community-nät som The Things Network ger omedelbar täckning utan infrastrukturinvestering men utan SLA-garantier eller datatrafikkontroll – se den fullständiga jämförelsen nedan.
Decentraliserade nät bygger på incitamentsmodeller där privatpersoner eller företag tillhandahåller gateways mot ekonomisk ersättning. Täckning och tillförlitlighet beror därmed på om det lönar sig för dessa aktörer att hålla sina gateways igång, inte på dina operativa krav. Det är en osäkerhet som gör modellen olämplig för kritisk infrastruktur som läckagelarm, energimätning eller processnära IoT-lösningar.
Privata nätverk med egna gateways och en managed network server, till exempel ChirpStack eller liknande öppna plattformar, ger full kontroll. Du bestämmer konfiguration, krypteringspolicyer och vart data skickas. All trafik stannar inom din infrastruktur, vilket är avgörande för GDPR-efterlevnad och för organisationer med krav på dataresidency.
Valet mellan modellerna styrs i praktiken av tre faktorer:
- Täckningsförutsägbarhet inomhus: community-nät ger sällan garanterad genomträngning i tjockväggiga byggnader
- Volym aktiva IoT-sensorer: vid ett växande antal enheter i samma anläggning motiveras privat infrastruktur ekonomiskt
- Dataresidens: om data inte får lämna din organisation är privat nätverk inte ett alternativ utan ett krav
En hybridmodell kombinerar det bästa av båda: privata gateways för kritiska inomhusmiljöer, med community-täckning som komplement för geografiskt spridda utomhusmätpunkter. Sensor-Onlines plattform hanterar båda nätverkstyperna i samma gränssnitt, utan att du behöver byta system när täckningsbilden förändras.
Täckning i praktiken: Vad du kan förvänta dig i Sverige
Oavsett vilken nätverksmodell du väljer avgör den fysiska miljön hur många gateways du faktiskt behöver. Här är vad siffrorna innebär i praktiken.
Urban miljö: I täta stadsmiljöer med byggnader, parkeringshus och tät infrastruktur är den praktiska räckvidden typiskt omkring 1 km per gateway. Ett enda kontorskvarter eller industriområde kan därför kräva tre till fem gateways för fullständig täckning, inte en.
Öppen terräng: På landsbygden ändras bilden dramatiskt. Vid jordbruksmark, vattentäkter eller vindkraftparker kan en enda välplacerad gateway täcka upp till 20 km under gynnsamma förhållanden, vilket gör LoRaWAN till ett kostnadseffektivt val för geografiskt spridda mätpunkter.
Inomhustäckning är den verkliga utmaningen. För de flesta byggnads- och energiövervakningsprojekt är det inte utomhusräckvidden som avgör, utan hur signalen tar sig genom betongväggar, källarplan och metalldörrar. Varje extra vägg eller bjälklag dämpar signalen, och en sensor i ett källarförråd eller en fjärrvärmecentrals underkant befinner sig i ett av de svåraste scenarierna. Gateway-placering på rätt höjd och rätt sida av byggnaden är avgörande, inte ett efterhandsval.
Svenska fastigheter ställer extra krav. Äldre stadsfastigheter med tjocka murade väggar, industribyggnader från tidigt 1900-tal och underjordiska anläggningar som tunnelbanestationer ger sämre genomträngning än nybyggda kontorslokaler. Teoretiska täckningsradier underskattar systematiskt hur mycket signal som faktiskt försvinner. Rekommendationen är tydlig: basera gateway-täthetsplaneringen på faktiska signalmätningar i byggnaden, inte på kartor eller produktblad.
För att undvika kostsamma omplaceringar i efterhand stöder Sensor-Onlines plattform snabb onboarding av LoRaWAN-enheter, vilket gör det möjligt att komma igång med rätt konfiguration utan att behöva bygga egna integrationslager. Du dimensionerar rätt från start i stället för att lägga till gateways när täckningshålen redan syns i datan.
Privat kontra delat LoRaWAN-nätverk: En direkt jämförelse
När du väl vet vad täckningen kräver, uppstår nästa fråga naturligt: vem ska äga och driva det nätverket?
Privat nätverk innebär att du installerar egna gateways och kör en egen nätverksserver. Det ger förutsägbar inomhustäckning, noll löpande per-enhetsavgifter och full kontroll över konfiguration och säkerhetspolicyer. Kostnaden är reell: gateway-hårdvara, installation och löpande infrastrukturförvaltning hamnar på din budget från dag ett.
Delat nätverk ger omedelbar geografisk räckvidd utan infrastrukturinvestering. Det passar bäst för spridda, utomhusplacerade IoT-sensorer med låg datakänslighet, till exempel nivåmätare i brunnar eller temperaturloggers i öppna lager. Inomhustäckning och datastyrning offras i utbytet.
Datakontroll: den icke-förhandlingsbara dimensionen
För organisationer inom reglerade sektorer, offentlig förvaltning och sjukvård är frågan enkel: i ett privat nätverk stannar all trafik inom din infrastruktur. I ett delat nät passerar data externa servrar vars geografiska placering och behandlingsrutiner du inte styr. Det är en GDPR-exponering som sällan är acceptabel när sensordata kan kopplas till byggnadsanvändning, personrörelser eller kritiska processer. Frågan om publikt eller privat nät för exempelvis elmätare behandlas mer ingående i guiden om publikt eller privat LoRaWAN-nät för elmätare.
Kostnader över tid
Kostnadsprofilen ser helt olika ut på 3 till 5 års sikt. Privata nät kräver mer kapital initialt men har i princip noll löpande kostnad per enhet. Delade nät startar billigt men abonnemangsavgifter och per-enhetsavgifter ökar linjärt med flottan. Vid hundratals eller tusentals aktiva sensorer överstiger de löpande avgifterna snabbt gateway-investeringen för ett privat alternativ.
Tillgänglighet och SLA
Community-nät erbjuder ingen garanterad drifttid. För övervakningskritiska miljöer, till exempel läckagelarm, serverhallstemperatur eller energimätning med fakturering, är det ett oacceptabelt riskläge. I ett privat nätverk äger du felsökningsansvaret, men du äger också åtgärdstiden och kan sätta egna SLA-krav. Det är en tydlig skillnad när kontinuitet inte är önskvärd utan obligatorisk.
Kapacitet och skalbarhet: Hur många enheter klarar nätverket?
När du väl har bestämt dig för nätverksmodell är nästa fråga praktisk: hur många enheter klarar infrastrukturen egentligen?
Svaret beror till stor del på sändningsfrekvens. En gateway kan i teorin stödja tusentals enheter, men bara om de inte sänder för ofta. En temperaturgivare som rapporterar en gång per timme belastar nätverket minimalt. En sensor med 5-minutersintervall tar däremot ungefär tolv gånger mer kapacitet, och vid hög enhetstäthet märks det snabbt.
Duty cycle sätter det hårda taket
Duty cycle-begränsningen på 1 procent (se ovan) sätter det hårda taket – vid hög enhetstäthet måste du aktivt planera meddelandefrekvens och datarate.
Nätverksservern, inte gatewayen, begränsar vid skalning
Ett vanligt misstag är att enbart räkna gateways. När du skalar från 100 till 1 000 enheter i samma anläggning blir nätverksservern den verkliga flaskhalsen. Det är här autentisering, schemaläggning och datarouting hanteras, och en underplanerad serverarkitektur skapar förseningar och onboarding-problem som inte syns förrän du redan är mitt i driftsättningen. Valet av nätverksserverlösning påverkar alltså hur smidigt du kan växa. En sammanfattning av vad som faktiskt sker inuti en LoRaWAN-gateway ger en bra grund om du vill förstå de tekniska lagren innan du dimensionerar.
Sensor-Online tar hand om skalningskomplexiteten
Sensor-Onlines plattform hanterar device onboarding och administration för stora enhetsflottor. Det innebär att du lägger till enheter via ett gränssnitt i stället för att bygga och underhålla egna integrationslager, vilket sparar både tid och teknisk skuld vid skalning.
Komplettera LoRaWAN med rätt protokoll för realtidsdata
För industriella IoT-lösningar där vissa processer kräver snabb respons räcker inte LoRaWAN ensamt. Rekommendationen är att använda LoRaWAN för icke-tidskritisk datainsamling och komplettera med Modbus eller MQTT för processnära mätpunkter med hårda tidskrav. Sensor-Online stöder detta mönster nativt, vilket gör det möjligt att hantera båda protokolltyperna från ett och samma övervakningssystem.
GDPR, dataägarskap och varför nätverksvalet är en compliance-fråga
Kapacitetsfrågorna ovan handlar om vad nätverket kan hantera. Men för många organisationer är den mer akuta frågan: vad får nätverket hantera, och vem ansvarar när något går fel?
Sensordata om energiförbrukning, byggnadsanvändning eller personrelaterade rörelsemönster är personuppgifter eller operativt känslig information som faller under GDPR:s krav på lämpliga tekniska och organisatoriska skyddsåtgärder (artikel 32). Ett delat community-nätverk erbjuder ingen garanti för var data faktiskt processas geografiskt. Trafiken kan passera servrar utanför EU utan att du som personuppgiftsansvarig har någon insyn eller kontroll, vilket skapar en direkt compliance-risk.
Privata nätverk ger dataresidens som standard. Med ett privat LoRaWAN-nät kombinerat med on-premise eller privat molndriftsättning stannar all sensordata inom din kontrollerade infrastruktur, från det att sensorn sänder till att data visas i din dashboard. Det är ett krav som sällan går att kompromissa om inom offentlig sektor, sjukvård eller annan känslig verksamhet.
NIS2-direktivet, som ställer skärpta krav på nätverkssegmentering, åtkomstkontroll och incidentrapportering för kritisk infrastruktur och viktiga samhällsfunktioner, förenklas markant att efterleva med privat nätverksarkitektur. Du äger och definierar hela kedjan, från gateway till applikationslager, utan att behöva förlita dig på externa operatörers policies.
Kryptering är inbyggd i LoRaWAN på applikationslagret, men nyckelhantering och rotationsrutiner är en annan sak. I ett delat nätverk saknar du insyn i hur andra operatörer hanterar sina krypteringsnycklar. I ett privat nätverk definierar du själv nyckellivscykeln och rotationsintervallen, vilket ger en tydlig och reviderbar säkerhetspolicy. En god startpunkt är att läsa mer om hur privat LoRaWAN-nät kräver egen täckningsmätning och de infrastrukturval som följer med det beslutet.
Sensor-Onlines plattform stöder on-premise-driftsättning och erbjuder administratörsverktyg som underlättar compliance-dokumentation.
Sensor-Online som integrationslager: Nätverket under huven, insikterna på ytan
När du väl har säkrat compliance och dataägarskap är nästa steg praktiskt: hur tar du faktiskt hand om all den data som LoRaWAN-nätverket samlar in, oavsett vilken nätverksmodell du valt?
Det är här Sensor-Onlines plattform gör störst skillnad. Den fungerar som ett hårdvaruagnostiskt integrationslager ovanpå nätverket, vilket i praktiken innebär att du kan byta från ett delat nätverk till ett privat, lägga till Mbus-mätare eller koppla in Modbus-enheter utan att byta övervakningsverktyg. Nätverket under huven kan förändras; din dashboard och dina larm förblir desamma.
Över 1 200 integrerade sensorer, dataloggers och väderstationer ingår i katalogen, inklusive LoRaWAN-certifierade IoT-sensorer för temperatur, fukt, energi, vatten och luftkvalitet. Alla är förkonfigurerade för snabb onboarding, vilket eliminerar den installationsfriktion som annars bromsar upp ett IoT-projekt i inledningsfasen.
Ovanpå nätverket levereras dashboard, larmhantering, förbrukningsbokföring och AI-baserad analys som ett sammanhängande lager. Din IT-organisation behöver inte bygga eller underhålla ett eget dataintegrationsprojekt, och du slipper sätta ihop separata verktyg för visualisering, larm och analys från olika leverantörer.
För organisationer med befintliga system är integrationsmöjligheterna centrala. Via MQTT, OPC, SCADA och öppna API:er kan LoRaWAN-data flöda direkt in i fastighetsautomationssystem eller ERP-miljöer utan proprietära låsningar. Du kan läsa mer om plattformens öppna arkitektur och hur den kopplar samman olika protokoll i Sensor-Onlines beskrivning av den öppna IoT-portalen.
För teknikkonsulter och systemintegratörer finns dessutom white-label och OEM-möjligheter. Det innebär att du kan erbjuda en komplett IoT-lösning till dina slutkunder under eget varumärke, utan att behöva bygga en plattform från grunden.
Resultatet är en lösning där nätverksvalet förblir en teknisk parameter du kan justera, inte ett beslut som låser fast hela din övervakningsinfrastruktur.
När ska du välja privat nätverk och när räcker ett delat?
Med plattformens integrationslager på plats kokar beslutet ned till en konkret fråga: vilket nätverk passar just din verksamhet?
Välj privat LoRaWAN-nätverk om något av följande stämmer:
- Vid ett växande antal enheter i samma anläggning, där per-enhetsavgifter börjar påverka TCO
- Inomhusmiljöer med tjocka betongväggar, källarplan eller metalldörrar som kräver kontrollerad gateway-placering
- Strikta krav på dataresidens och GDPR-efterlevnad, exempelvis inom offentlig sektor eller sjukvård, där data inte får passera externa servrar
Delat nätverk räcker i dessa situationer:
- Pilotprojekt med ett fåtal utomhusplacerade sensorer där du vill validera ett IoT-koncept innan du gör en infrastrukturinvestering
- Geografiskt spridda tillgångar med låg datakänslighet, till exempel utomhusmätpunkter på landsbygd där community-täckning redan finns
En bra utgångspunkt för den typen av avgränsad jämförelse är artikeln om publikt eller privat LoRaWAN-nät för elmätare, som går igenom samma avvägning i ett konkret mätarscenario.
Hybridmodellen passar organisationer med blandad geografi: privata gateways för kritiska inomhusmiljöer, community-täckning för avlägsna utomhusmätpunkter. Sensor-Online hanterar båda från ett och samma gränssnitt, utan att du behöver separata system.
ROI-perspektivet
En privat nätverksinvestering omfattar gateway-hårdvara, installation, nätverksserver och löpande underhåll. Ställ det mot eliminerade per-enhetsavgifter. Break-even-punkten beror på gateway-hårdvarans kostnad, installationskostnad och de per-enhetsavgifter som ett delat alternativ medför – en kalkyl som din IoT-partner bör hjälpa dig att räkna på.
Tre frågor som styr beslutet
Oavsett storlek på projektet bör utvärderingen utgå från samma tre punkter:
- Var sitter enheterna och hur ser den faktiska täckningsbilden ut inomhus respektive utomhus?
- Vad händer med data och vem äger den genom hela kedjan?
- Hur ser skalningsplanen ut de närmaste tre åren?
Svaren på de frågorna pekar i regel tydligt mot rätt nätverksmodell.
Hybridstrategier och failover: Bygg ett IoT-nätverk som håller
När du väl bestämt dig för en hybrid- eller privatstrategi är nästa steg att göra den motståndskraftig. Att välja rätt nätverksmodell är en sak, att säkerställa att den håller under verkliga förhållanden är en annan.
Segmentera enhetsflottan efter kritikalitet. En praktisk hybridstrategi börjar med att skilja kritiska sensorer från sekundära. Läckagevakter, energimätare och temperaturövervakare i serverhallar kopplas mot privata gateways med garanterad täckning. Sekundära mätpunkter, exempelvis utomhustemperatur eller parkeringsyta, kan använda community-täckning utan att det påverkar kärnövervakningen. Resultatet är en flotta där ett nätverksavbrott i en del inte riskerar hela systemet.
Failover kräver aktiv konfiguration, inte bara hårdvara. När en gateway faller bort kan en LoRaWAN-enhet automatiskt ansluta till en annan gateway i närheten, men bara om din network server stöder roaming och du har konfigurerat tillräcklig gateway-redundans i förväg. Det räcker inte att installera en extra gateway i källaren; redundansen måste vara logiskt planerad och testad. En single point of failure på nätverksnivå är lika problematisk som en på applikationsnivå.
Dela upp enhetsflottan i logiska grupper med separata larmtrösklar. Enhetssegmentering baserat på datatyngd och prioritet är en konkret enterprise integration-strategi. Kritiska enheter får egna nätverksresurser, kortare rapporteringsintervall och hårdare larmtrösklar. Icke-kritiska enheter delar resurser och tolererar längre latens. Det minskar risken att bakgrundsbrus från en lågprioritetssensor maskerar ett verkligt larm.
Sensor-Onlines plattform abstraherar nätverkslagret. Oavsett om en enhet kommunicerar via ett privat gateway, community-nät eller byter kanal vid failover, fortsätter Sensor-Online att ta emot och presentera data utan avbrott i dashboards eller larmkedjor. Nätverkshändelsen sker under huven; du ser bara att data fortsätter flöda.
Bygg in redundansen från start. Att lägga till gateway-redundans i ett system som redan är i drift kostar mer, tar längre tid och kräver fönster för driftstopp. I designfasen är det en gateway extra och en konfigurationspost. I efterhand är det ett projekt.
Kom igång med rätt IoT-nätverk för din verksamhet
Med nätverksarkitekturen och failover-strategin på plats återstår ett enda beslut: var börjar du?
Beslutet utgår från de fyra kriterier som beskrivits ovan: täckningsbehov, enhetsskala, dataresidens och skalningsplan.
Det som förenklar beslutet är att nätverksvalet inte behöver vara permanent. Sensor-Onlines hårdvaruagnostiska plattform fungerar som ett integrationslager ovanpå nätverket. Det innebär att du kan starta med ett delat nätverk för att validera ett koncept, och sedan migrera till privat infrastruktur när volymen eller säkerhetskraven motiverar det, utan att byta övervakningssystem, konfigurera om larm eller flytta historisk data.
Tre konkreta nästa steg:
- Inventera din anläggning och markera kritiska mätpunkter, de miljöer där ett avbrott i dataflödet faktiskt påverkar drift eller säkerhet.
- Bedöm täckningsbilden: hur många gateways kräver din byggnad eller ditt geografiska spridningsmönster för pålitlig signaltäckning?
- Kontakta Sensor-Onlines team för en kostnadsfri genomgång av täckning, kapacitetsbehov och integrationsalternativ.
Sensor-Online är ett fullstackat IoT-företag med dokumenterad erfarenhet inom fastigheter, energi, industri och vatteninfrastruktur, med mer än 1 200 förkonfigurerade sensorer och kompetensen att förvandla din övervakningsinfrastruktur till ett system som faktiskt fungerar. Du behöver inte lösa protokollfrågor, gateway-placering eller integrationslogik på egen hand. Det är precis det vi gör.
Kontakta oss på info@nodeledge.se eller ring +46(0)500 6000 22 så hjälper en av våra IoT-specialister dig att ta rätt beslut från start.
Slutsats
Valet mellan privat och delat LoRaWAN-nätverk handlar ytterst om tre saker: dina säkerhetskrav, din geografiska täckningsbild och hur många enheter du planerar att ansluta. Delade nätverk ger snabb uppstart till låg kostnad, medan privata nätverk erbjuder kontroll, kapacitet och GDPR-säkerhet när kraven växer.
Det goda nyhetena är att du inte behöver fatta ett oåterkalleligt beslut från dag ett. Med rätt integrationslager kan du börja smått och skala upp när verksamheten kräver det.