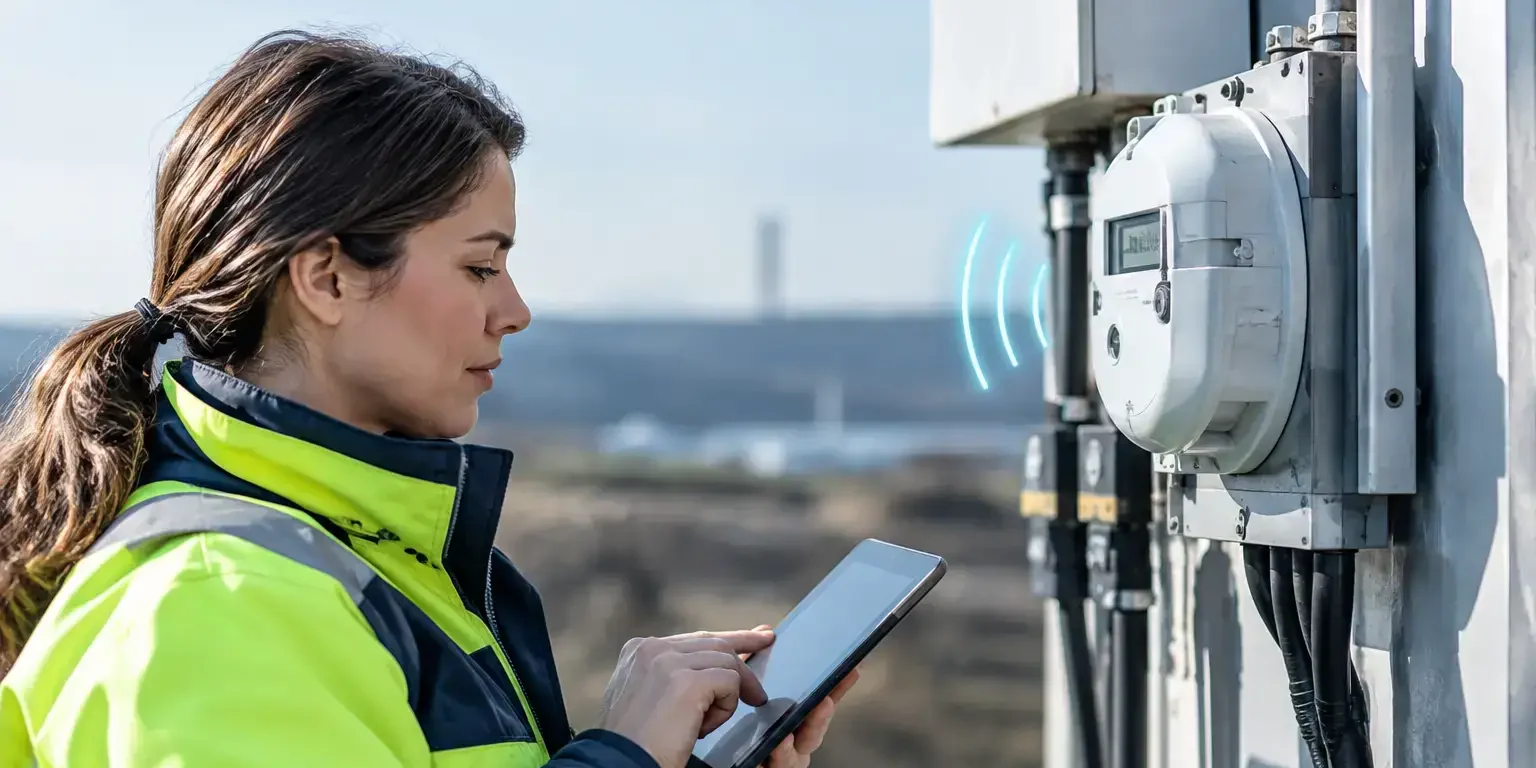
En vattenmätare i en källare, en energimätare i en undercentral eller en flödesgivare långt ute i nätet kan verka liten och enkel. Men när den skickar data som påverkar fakturering, larm, underhåll eller myndighetsrapportering blir den en del av verksamhetens digitala infrastruktur. Frågan hur säkras uppkopplade mätare handlar därför inte enbart om att välja en krypterad radiosignal. Det handlar om att skydda hela kedjan – från enheten i fält till den person som fattar beslut utifrån mätvärdet.
För fastighetsägare, kommuner, VA-organisationer och industriverksamheter är målet tydligt: rätt data ska komma fram i rätt tid, och ingen obehörig ska kunna läsa, ändra eller stoppa den. Säkerheten behöver samtidigt fungera i verkligheten, även när mätarna sitter svårtillgängligt, används i tio år eller kommunicerar över flera typer av nät.
Säkerheten börjar med rätt riskbild
Det finns ingen enskild säkerhetsnivå som passar alla mätprojekt. En temperatursensor som styr komfortuppföljning har andra konsekvenser vid ett fel än en elmätare som används för intern debitering eller en tryckmätare i kritisk vatteninfrastruktur. Börja därför med att avgöra vad som händer om data blir fel, försenad, otillgänglig eller spridd till fel mottagare.
I praktiken är fyra frågor särskilt användbara. Vem ska få se mätvärdena? Kan någon ändra ett värde eller skicka falska värden? Vad blir följden om kommunikationen ligger nere? Och hur länge måste mätdata sparas och kunna spåras? Svaren styr vilka krav som behövs på utrustning, nätverk, behörigheter och rutiner.
Säkerhet får inte heller bli ett hinder för driften. Ett system som kräver manuella speciallösningar för varje ny mätare blir svårt att förvalta och lätt att göra fel i. Den bästa lösningen är ofta den där säkra arbetssätt är standard: tydliga enhetsidentiteter, kontrollerad anslutning och central hantering av användare och larm.
Hur säkras uppkopplade mätare från fält till system?
En uppkopplad mätare ska ses som en kedja med flera skyddslager. Om ett lager brister ska inte hela lösningen bli oskyddad. Det är särskilt relevant när organisationen har blandade miljöer med äldre Modbus-mätare, nya LoRaWAN-enheter, PLC-system och molnbaserade tjänster.
Ge varje enhet en egen, verifierbar identitet
Varje mätare, logger och gateway bör kunna identifieras unikt. Delade lösenord eller generella nycklar förenklar första installationen, men skapar problem när en enhet byts ut, tappas bort eller misstänks vara komprometterad. Med en egen identitet kan ni stänga av just den berörda enheten utan att påverka resten av beståndet.
Det ska också gå att verifiera att det verkligen är rätt enhet som ansluter. Detta minskar risken att någon imiterar en mätare och matar in felaktiga värden i systemet. För verksamheter med många anläggningar är säker onboarding central: enheten ska registreras med rätt plats, mätpunkt och ägare redan från början.
Kryptera både överföring och åtkomst
Mätvärden kan avslöja mer än man först tror. Energiprofiler kan exempelvis visa när lokaler används, och flödesdata kan säga mycket om en anläggnings kapacitet och driftmönster. Informationen ska därför skyddas under överföringen och när den lagras.
LoRaWAN har inbyggda funktioner för krypterad kommunikation och separata nycklar för nätverk och applikation. NB-IoT och mobil kommunikation använder skydd i mobilnätet, men även där behöver själva lösningen hantera åtkomst till data på ett kontrollerat sätt. Vid MQTT, API:er och kommunikation mellan servrar är krypterade anslutningar och säkra autentiseringsmetoder avgörande.
Kryptering räcker dock inte om för många personer har tillgång till informationen. Ge användare de behörigheter de behöver, men inte mer. Driftpersonal kan behöva se larm och aktuella värden, medan ekonomi kan behöva godkända mätserier för debitering. Administratörsrättigheter ska vara få, personliga och följas upp.
Dela upp nätverket och begränsa vägarna in
Mätare ska inte ha obegränsad kontakt med övriga verksamhetssystem. Genom att separera OT-miljöer, fastighetsnät och administrativa nät minskar ni konsekvensen av ett intrång. En gateway eller datalogger bör bara få kommunicera med de tjänster och portar som behövs för uppgiften.
Det är ofta klokt att låta fältenheter skicka data utåt till en central plattform i stället för att öppna inkommande anslutningar hela vägen till anläggningen. Då blir administrationen enklare och exponeringsytan mindre. I miljöer med SCADA, PLC och OPC behöver gränserna mellan systemen planeras noga, särskilt när äldre utrustning saknar moderna säkerhetsfunktioner.
Skydda fysisk åtkomst och installation
Cybersäkerhet börjar ibland med ett skåplås. En mätare i ett teknikrum, en gateway på ett tak eller en logger i en pumpstation kan utsättas för obehörig fysisk åtkomst. Kontrollera därför kapsling, placering, strömförsörjning och vem som kan ansluta lokalt via kabel, USB eller serviceport.
Dokumentation gör stor skillnad. När ni vet exakt vilken enhet som sitter var, vilken firmware den använder och vilken funktion den har, går det snabbare att upptäcka avvikelser och göra säkra byten. Märkning i fält ska kopplas till samma identitet som används i plattformen.
Säker drift är en process, inte en installationspunkt
Många säkerhetsbrister uppstår efter driftsättning. En tillfällig användare behåller sin åtkomst, en gateway får aldrig uppdateringar eller en enhet flyttas utan att dokumentationen ändras. Därför behöver säkerhet ingå i den löpande förvaltningen, precis som kalibrering, batteribyten och larmgränser.
Fastställ en enkel rutin för att inventera anslutna enheter, granska behörigheter och hantera uppdateringar. Alla uppdateringar bör bedömas innan de rullas ut brett. I en kritisk process kan det vara bättre att testa på ett begränsat antal enheter först, medan en mindre känslig installation kan uppdateras snabbare. Det beror på verksamhetens krav på tillgänglighet och risk.
Loggning är också ett praktiskt skydd. Om det går att se när en enhet anslöts, när inställningar ändrades och vem som godkände ändringen blir felsökning betydligt tryggare. Avvikande mönster, som en mätare som plötsligt skickar orimligt många värden eller slutar rapportera, bör skapa larm som når rätt funktion.
Tillförlitliga data kräver kontroll av själva mätvärdet
En säker kommunikation garanterar inte automatiskt att data är korrekt. En givare kan vara felkalibrerad, kopplad till fel mätpunkt eller rapportera värden som är tekniskt rimliga men verksamhetsmässigt omöjliga. Därför behöver datakvalitet vara en del av säkerhetsarbetet.
Använd rimlighetskontroller, exempelvis gränsvärden, förändringstakt och jämförelser med historiska mönster. En plötslig nattlig ökning av vattenflöde kan vara en läcka, men också ett kommunikationsfel. När plattformen visar både aktuella värden, historik och enhetens status får driftteamet ett bättre underlag för att avgöra vad som faktiskt har hänt.
För mätning som används vid debitering eller rapportering är spårbarheten extra viktig. Det ska gå att följa varifrån ett värde kommer, om det har korrigerats och vilken metod som använts. Rådata, beräknade värden och manuella justeringar bör inte blandas ihop utan tydlig märkning.
Välj en lösning som går att förvalta över tid
Ett öppet angreppssätt är ofta säkrare på sikt än att låsa verksamheten till ett enda fabrikat eller protokoll. När ni kan ansluta olika sensorer, nät och styrsystem är det lättare att byta ut utrustning, behålla kontrollen över data och anpassa lösningen när kraven förändras. Samtidigt kräver öppenhet tydliga regler för vilka integrationer som godkänns och hur de ska autentiseras.
En gemensam plattform gör det möjligt att samla mätare från flera fastigheter eller anläggningar under samma säkerhetsmodell. Där kan ni hantera roller, enheter, larm och rapportering utan att skapa separata arbetssätt för varje system. Sensor-Online kan kombinera fältanpassad hårdvara med en plattform som stöder flera kommunikationsvägar och integrationer, vilket ger kontroll utan onödiga speciallösningar.
När ni planerar nästa mätprojekt, ta med säkerhetskraven redan i förstudien. Då blir det enklare att välja rätt enheter, skapa en hållbar behörighetsmodell och få driftdata som går att lita på år efter år. Som Sveriges största leverantör med erfarenhet från många branscher hjälper vi gärna till att reda ut teknikvalen. Kontakta oss på info@nodeledge.se eller ring +46(0)500 6000 22 – ibland är den tryggaste lösningen att låta säkerhetsfrågorna få samma omsorg som själva mätningen.